
Nonce WordPress giúp kiểm tra ngữ cảnh của một yêu cầu, nhưng không bảo đảm thao tác chỉ được thực hiện một lần. Hai lần bấm nút trong cùng một phiên hợp lệ vẫn có thể đi qua bước kiểm tra nonce. Nếu đội phát triển coi bước đó là đủ để ngăn xử lý lặp, giao diện có thể báo an toàn trong khi công việc phía sau được tạo thêm lần nữa.
Điều cần làm là phân công đúng trách nhiệm: kiểm tra yêu cầu, kiểm tra quyền và xác định tác động nghiệp vụ đã được thực hiện hay chưa. Bài viết phân tích ranh giới ấy cho form quản trị và plugin tùy chỉnh. Các tình huống dưới đây đều giả định; không phải hướng dẫn lấy dữ liệu phiên, bỏ xác thực hoặc thử thao tác trên website đang hoạt động.
Nonce WordPress hợp lệ vẫn có thể đi cùng yêu cầu gửi lại
Giả sử nhân viên dùng một form nội bộ để chuyển một yêu cầu hỗ trợ cho bộ phận phụ trách. Họ bấm gửi, thấy màn hình phản hồi chậm rồi bấm thêm lần nữa. Nếu cả hai request đều hợp lệ theo cùng ngữ cảnh, câu hỏi còn lại là công việc đã được chuyển một lần hay hai lần. Tên của trường bảo vệ trên form không trả lời câu hỏi đó.
Tài liệu Nonces của WordPress nêu rõ nonce không được kiểm tra theo cơ chế chỉ dùng một lần, nên không ngăn replay. Nó cũng không thay xác thực hoặc phân quyền. Vì thế, đừng dịch tên gọi thành một lời hứa rằng “mã này đã dùng sẽ tự mất hiệu lực ngay”.
Với người vận hành, sự khác biệt có ý nghĩa rất cụ thể. Một request vượt qua bước kiểm tra ngữ cảnh chưa chứng minh hồ sơ đã được chuyển. Một hồ sơ đã chuyển cũng không nhất thiết tạo ra một nonce mới. Nếu dùng giá trị nonce để suy ra trạng thái công việc, đội hỗ trợ sẽ khó giải thích chuyện gì đã diễn ra khi màn hình bị chậm hoặc được mở lại.
Hãy mô tả hành động bằng đối tượng nghiệp vụ: chuyển yêu cầu nào, sang bộ phận nào và theo quyết định nào. Không lấy việc form hiện nút gửi hoặc trường nonce có giá trị làm bằng chứng người đang dùng được phép chuyển mọi hồ sơ. Dữ liệu định danh trên request cũng cần được xem theo quyền hiện tại, không chỉ theo những gì giao diện đã hiển thị trước đó.
Ba kiểm tra cần có câu trả lời riêng
Câu hỏi thứ nhất là yêu cầu có qua cơ chế bảo vệ ngữ cảnh phù hợp không. Câu hỏi thứ hai là người dùng hiện tại có được làm hành động đó với đúng đối tượng không. Câu hỏi thứ ba là tác động dự kiến đã được áp dụng chưa. Mỗi câu cần nguồn bằng chứng riêng; đạt một câu không tự làm hai câu còn lại thành đúng.
| Điều muốn biết | Bằng chứng phù hợp | Không được suy ra |
|---|---|---|
| Request đúng ngữ cảnh? | Kết quả kiểm tra nonce theo action | Công việc chỉ chạy một lần |
| User có quyền với hồ sơ? | Kiểm tra capability và đối tượng hiện tại | Có nonce là có mọi quyền |
| Đã chuyển yêu cầu? | Trạng thái và biên nhận của hành động nghiệp vụ | Nút gửi đã được bấm là việc đã xong |
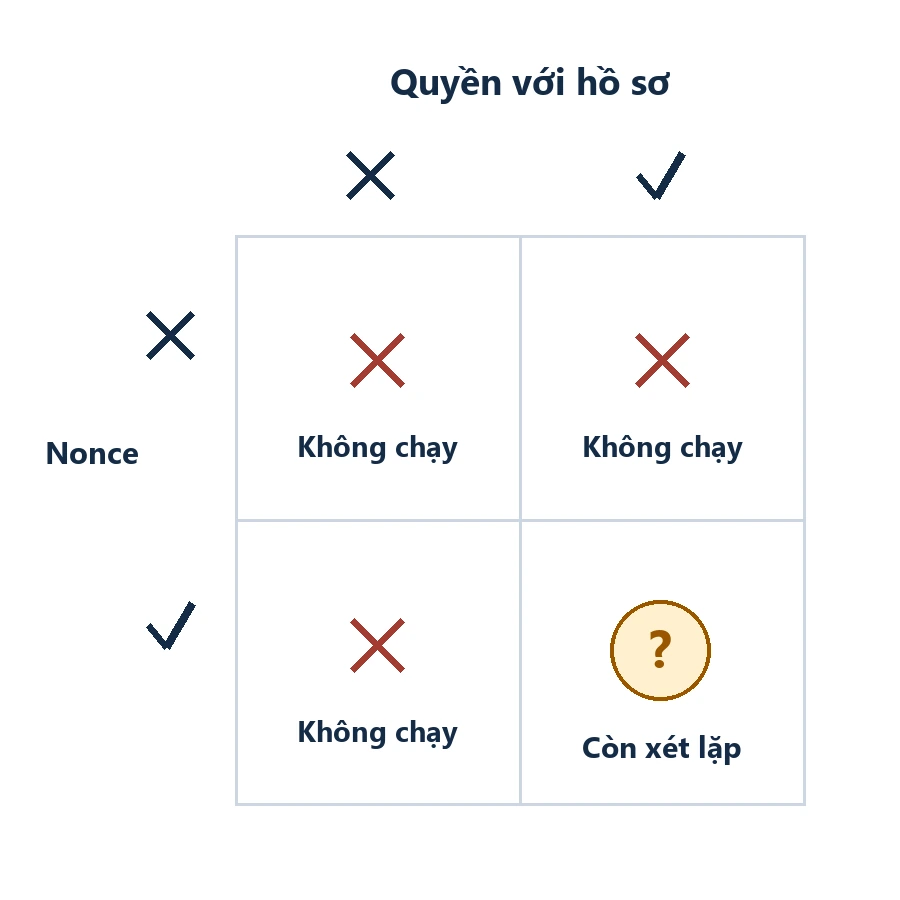
Tài liệu current_user_can() mô tả việc kiểm capability của người dùng hiện tại; một số capability cần ID đối tượng tương ứng. Đây là lý do thiết kế quyền nên gắn với hành động và bản ghi cụ thể, thay vì chỉ nhìn một tên role rồi cho phép mọi việc trên form.
Trong ví dụ, nhân viên có thể được xem hồ sơ nhưng không được đổi bộ phận phụ trách. Hoặc họ được chuyển hồ sơ của nhóm mình, còn hồ sơ khác cần người có thẩm quyền. Giao diện nên giúp người dùng hiểu lựa chọn có sẵn, nhưng phần xử lý phải tự kiểm lại; ẩn nút trên trình duyệt không thay cho quyết định phía máy chủ.
Tài liệu check_admin_referer() cũng phân biệt kiểm tra ý định với authorization. Vì vậy, một hàm có chữ “admin” trong tên không nên được hiểu là đã kiểm mọi quyền cần thiết cho chức năng tùy chỉnh. Đội phát triển cần đọc đúng hợp đồng của hàm đang dùng, không ghép thêm một lời bảo đảm theo tên gọi.
Phần chống tác động lặp cần một thiết kế phù hợp với thao tác. Bài về chống tạo bài trùng WordPress khi REST API timeout đi sâu vào định danh công việc và đối chiếu kết quả. Ở đây chỉ cần giữ ranh giới: nonce phục vụ kiểm tra request, còn nhận diện lần thực hiện thuộc cơ chế của công việc. Không xây lại một hệ thống hàng đợi chỉ để giải thích điều đó.
Trang mở lâu, phiên thay đổi và quyền bị thu hồi
Một form có thể được mở từ đầu buổi rồi mới gửi sau nhiều giờ. Trong lúc đó, phiên đăng nhập hoặc quyền xử lý hồ sơ có thể thay đổi. Thiết kế cần phân biệt các trường hợp này để người dùng biết phải làm gì tiếp, thay vì dồn tất cả vào thông báo “gửi thất bại” rồi khuyến khích bấm lại.
WordPress ghi nhận nonce gắn với phiên người dùng; thay đổi trạng thái đăng nhập có thể khiến giá trị trên trang không còn hợp lệ. Điều đó không cho phép phần mềm tự lấy dữ liệu phiên ở nơi khác hoặc bỏ bước kiểm tra. Người dùng cần đi qua quy trình đăng nhập và tải lại ngữ cảnh chính thức của website theo hướng dẫn của đơn vị vận hành.
Phần nội dung đang nhập cũng đáng được bảo vệ. Nếu có thể giữ bản nháp trong phạm vi thiết kế đã được duyệt, hãy cho người dùng biết phần nào được giữ và phần nào cần kiểm lại. Không tự sao chép dữ liệu nhạy cảm vào nơi lưu rộng quyền chỉ để tránh mất form. Với hồ sơ có nhiều trường, khôi phục nội dung nhập và xác nhận quyền gửi vẫn là hai việc riêng.
Trường hợp quyền vừa bị thu hồi cần được xử lý đúng ngay tại thời điểm thao tác. Dù trang cũ còn hiển thị nút và dữ liệu, phần xử lý không được dựa vào giao diện đó để tiếp tục. Cũng không nên đưa nội dung bản ghi mới vào một thông báo lỗi cho người hiện không còn quyền xem.
Nếu người dùng thực sự gặp chuyển hướng về trang đăng nhập, hãy kiểm theo phạm vi vòng lặp đăng nhập WordPress. Đó là nhánh khác với việc hiểu sai tính chất một lần sử dụng của nonce. Giữ hai nhánh riêng giúp tránh đổi cookie, role hoặc cấu hình website khi vấn đề chỉ nằm ở cách ứng dụng diễn giải request.
Kiểm thử một hành động, quan sát đúng tác động
Chọn một thao tác được phép thử trong môi trường cô lập, dùng hồ sơ giả và tắt các tác động thật theo quy trình đã xác nhận. Nếu form chuyển việc còn gửi email hoặc gọi một dịch vụ ngoài, phải biết cách cô lập phần đó trước. Không dùng hồ sơ khách hàng hay gửi thông báo thật để chứng minh chức năng chống lặp.
Đầu tiên, thử một request hợp lệ và xác nhận đúng hồ sơ nhận kết quả mong đợi. Tiếp theo, kiểm trường hợp người không có quyền với đối tượng. Kết quả cần cho thấy tác động không được thực hiện, không chỉ là trình duyệt có một dòng cảnh báo. Kỳ vọng do người phụ trách nghiệp vụ và kỹ thuật thống nhất trước khi xem kết quả.
Với trường hợp gửi lại, ghi riêng kết quả kiểm nonce và số tác động thực tế. Cùng một giá trị còn hợp lệ có thể xuất hiện trong hai lần gửi; từ đó chưa kết luận lần thứ hai phải được áp dụng hoặc phải bị chặn bằng nonce. Cơ chế nghiệp vụ đã được thiết kế mới quyết định cách xử lý yêu cầu lặp, và cần được kiểm độc lập.
Một ca khác là mở form khi còn quyền, sau đó quyền được thay đổi trước lúc gửi. Chỉ thực hiện trong môi trường thử và với tài khoản được phép dùng cho kiểm tra. Mục tiêu là xác nhận đường xử lý đọc quyền hiện tại, không phải thay đổi tài khoản production hoặc tạo thêm quản trị viên để dễ thử.
Bằng chứng nên ghi action, loại đối tượng giả lập, điều kiện thử và tác động quan sát được. Không đưa nonce, cookie hoặc toàn bộ request có dữ liệu riêng vào báo cáo rộng quyền. Một ảnh chụp nút bấm không cho biết máy chủ đã chạy gì; một dòng “nonce hợp lệ” cũng chưa thay được biên nhận của hành động.
Khi bàn giao, đội hỗ trợ cần phân biệt yêu cầu không còn hợp lệ, người dùng thiếu quyền và công việc đã có kết quả nhưng giao diện chưa nhận đủ thông tin. Thông báo cho người dùng nên nói bước tiếp theo được phép làm, không yêu cầu họ gửi dữ liệu phiên hoặc tự bỏ cơ chế bảo vệ để tiếp tục.
Nếu cần Onter rà thiết kế form quản trị hoặc plugin action, hãy mang theo một thao tác cụ thể, ranh giới quyền và tác động không được nhân đôi. Trao đổi qua trang liên hệ. Giá: Liên hệ. Nhận tư vấn & báo giá theo phạm vi tích hợp và bằng chứng nghiệm thu cần có.
