
Nhập đúng tài khoản, bấm đăng nhập rồi lại quay về màn hình cũ: hiện tượng này dễ khiến người dùng đổi mật khẩu liên tục. Tuy nhiên, vòng lặp đăng nhập WordPress không phải lúc nào cũng do thông tin đăng nhập sai. Trình duyệt, tên miền, cookie, cache và cách website nhận diện HTTPS đều có thể tham gia vào đường đi ấy.
Cách kiểm tra hiệu quả là ghi lại một vòng chuyển hướng có kiểm soát, rồi tìm chỗ hai lớp không thống nhất. Bài viết dành cho người quản trị nội dung và đội hỗ trợ website; không hướng dẫn bỏ qua xác thực, lấy cookie của người khác hay tắt bảo vệ để vào được trang quản trị.
Phân biệt vòng lặp đăng nhập WordPress với lỗi mật khẩu
Một thông báo rõ rằng mật khẩu không đúng khác với trường hợp trình duyệt chuyển qua vài URL rồi trở về chỗ cũ. Cũng cần tách lỗi “quá nhiều lần chuyển hướng” khỏi việc phiên đăng nhập hết hạn sau một thời gian. Nếu gộp các hiện tượng thành “không vào được”, người hỗ trợ khó chọn đúng bước tiếp theo.
Ghi URL bắt đầu, tên miền cuối cùng, thông báo trên màn hình và thời điểm thử. Nếu lỗi xuất hiện ngay sau chuyển tên miền, bật HTTPS hoặc thay proxy, bổ sung mốc thay đổi đó. Không chụp mật khẩu, mã xác thực hay nội dung cookie vào ảnh gửi hỗ trợ.
Ví dụ giả định: đường bắt đầu có www, nhưng sau khi gửi form lại về tên miền không có www. Đây mới là dấu hiệu cần đối chiếu địa chỉ và phạm vi phiên. Chưa thể từ đó kết luận cấu hình nào sai, càng chưa phải lý do tạo thêm một tài khoản quản trị.
Một phiên đăng nhập cần được nhận ra ở đúng nơi
Tài liệu Cookies của WordPress giải thích vai trò cookie trong việc nhận diện người dùng đã đăng nhập. Có cookie phục vụ khu vực quản trị và cookie cho trạng thái đăng nhập ở giao diện. Trình duyệt cần cho phép website dùng những cookie cần thiết này.
Điều đáng kiểm tra là cookie có được thiết lập và có phù hợp với request tiếp theo hay không. Việc chỉ thấy một tên cookie trong công cụ phát triển chưa chứng minh phiên hợp lệ. Người không phụ trách kỹ thuật chỉ cần cung cấp triệu chứng; không phải xuất toàn bộ dữ liệu phiên để người khác “xem hộ”.
Một phép thử giới hạn trên cùng website bằng phiên trình duyệt sạch có thể giúp phân biệt dữ liệu cũ ở trình duyệt với lỗi lặp lại ở mọi phiên. Chỉ dùng tài khoản mình được phép sử dụng, hoàn tất xác thực theo quy trình bình thường và tránh bấm thử dồn dập gây khóa tài khoản.
Nếu cần xóa dữ liệu trình duyệt, giới hạn vào đúng website và lưu công việc chưa gửi trước. Xóa cookie có thể làm mất phiên đang dùng; xóa dữ liệu của mọi website sẽ ảnh hưởng những công việc không liên quan mà không giúp khoanh vùng tốt hơn.
Kiểm tra địa chỉ trước khi đụng đến plugin
Đội kỹ thuật nên đối chiếu địa chỉ WordPress, địa chỉ website và URL được dùng để đăng nhập. Chú ý giao thức, tên miền, tiền tố www, đường dẫn con và các chuyển hướng có chủ đích. Một website cài trong thư mục con có thể có cấu trúc hợp lệ khác với ví dụ phổ thông trên mạng.
Không tự đồng nhất mọi địa chỉ chỉ vì chúng trông khác nhau. Cần biết thiết kế hiện tại trước khi đổi. Nếu website vừa di chuyển, một cấu hình cũ còn sót có thể giải thích vòng lặp; nhưng phải xác minh bằng giá trị và đường đi thực tế, không thay hàng loạt URL trong database để thử vận may.
Nên chọn một URL đăng nhập chuẩn do đội vận hành xác nhận và thử từ đó. Link đã lưu trong bookmark hoặc link nhận qua tin nhắn có thể chứa đường dẫn chuyển tiếp không còn phù hợp. Đừng nhập thông tin đăng nhập trên một tên miền lạ chỉ vì trang có cùng logo.
HTTPS ở trình duyệt và HTTPS mà WordPress nhìn thấy
Tài liệu HTTPS của WordPress nêu trường hợp reverse proxy cung cấp TLS phía ngoài trong khi kết nối phía trong dùng HTTP. Nếu các lớp hiểu khác nhau về giao thức, quy tắc ép HTTPS có thể dẫn tới chuyển hướng lặp.
Với mô hình này, cần kiểm tra proxy nào được tin cậy, nó truyền thông tin gì và WordPress sử dụng thông tin đó ra sao. Không sao chép một đoạn nhận header từ Internet vào cấu hình production rồi coi đã an toàn. Header do client tự gửi không nên mặc nhiên có cùng mức tin cậy với dữ liệu được proxy hợp lệ thiết lập.
Phần xử lý thuộc người quản trị đường đi request. Người biên tập không cần tắt HTTPS, đổi chứng chỉ hay bỏ cảnh báo trình duyệt để thử đăng nhập. Nếu trình duyệt cảnh báo kết nối không an toàn, dừng nhập thông tin và chuyển đúng cảnh báo cho người vận hành.
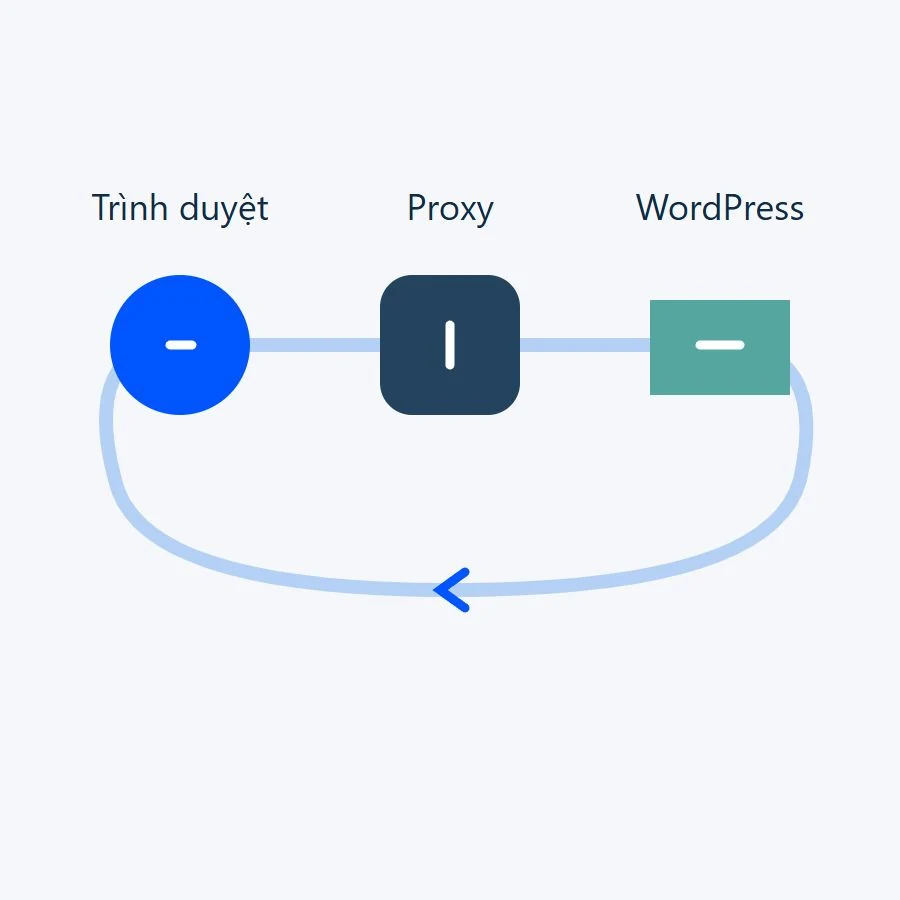
Đội hỗ trợ có thể ghi sơ đồ ngắn: trình duyệt → proxy → WordPress. Với mỗi đoạn, nêu nơi kết thúc TLS và nơi chịu trách nhiệm chuyển hướng. Sơ đồ này thường làm rõ trách nhiệm hơn một danh sách plugin dài mà chưa có bằng chứng plugin nào liên quan.
Cache có đang tham gia vào đường đăng nhập?
Trang công khai có thể được cache, nhưng phản hồi xác thực và nội dung theo người dùng cần chính sách phù hợp. Nếu thay đổi gần đây đụng đến cache, hãy kiểm tra rule dành cho trang đăng nhập và khu vực quản trị theo tài liệu của chính hệ thống đang dùng.
Không bắt đầu bằng việc xóa mọi cache trên toàn hạ tầng. Thao tác rộng vừa tăng tải vừa làm mất dấu vết của phản hồi đang gặp lỗi. Hãy ghi lại thông tin cần thiết, xác định đúng lớp rồi mới dùng cơ chế xóa theo phạm vi được hỗ trợ.
Cũng không nên khẳng định thêm một tham số ngẫu nhiên vào URL là đã bỏ qua mọi cache. Cách tạo cache key khác nhau giữa các hệ thống. Một kết quả khác đi chỉ là phép so sánh ban đầu; chưa chứng minh lớp nào lưu sai phản hồi.
Thử nghiệm plugin phải có phạm vi và đường quay lại
Nếu đường đi tên miền và giao thức đã rõ nhưng lỗi còn tồn tại, đội kỹ thuật có thể xem những thành phần tác động tới đăng nhập, chuyển hướng hoặc cache. Dựa vào thời điểm thay đổi để chọn nghi vấn; không mặc định plugin mới nhất là nguyên nhân.
Trước khi thay đổi, xác định chức năng nào sẽ bị ảnh hưởng. Tắt một plugin bảo vệ trên website đang hoạt động có thể mở ra rủi ro khác. Việc tái hiện có kiểm soát ở môi trường thử và thay từng biến sẽ cho bằng chứng tốt hơn việc tắt toàn bộ cùng lúc.
Bản staging WordPress cần ranh giới dữ liệu và kết nối riêng. Một bản sao vẫn dùng email hoặc API thật chưa phải nơi thử tùy ý. Khi đã xác định thay đổi gây lỗi, ghi phiên bản và điều kiện tái hiện trước khi chọn cách sửa.
Thông tin bàn giao đủ dùng mà không lộ phiên đăng nhập
Một yêu cầu hỗ trợ tốt gồm tên miền, thời điểm, trình duyệt, loại thông báo, thay đổi gần nhất và việc lỗi xảy ra với một hay nhiều tài khoản được phép. Có thể bổ sung chuỗi URL đã bỏ tham số nhạy cảm. Không gửi file xuất trình duyệt chứa phiên, token hoặc mật khẩu.
Nếu đội kỹ thuật cần bằng chứng mạng, họ nên hướng dẫn cách thu và che dữ liệu tối thiểu trên đúng website. Không đăng toàn bộ log lên diễn đàn công khai. Bản thân tên miền và đường dẫn quản trị cũng không phải bằng chứng website đã bị xâm nhập.
Sau sửa, nghiệm thu cả đăng nhập, chuyển tới trang quản trị, tải lại một trang cần quyền và đăng xuất. Kiểm tra thêm phiên mới để tránh chỉ thử trên trạng thái đã có sẵn. Một lần vào được dashboard chưa xác nhận mọi đường đi đã ổn định.
Nếu cần Onter đối chiếu phạm vi tích hợp hoặc hỗ trợ bàn giao website, hãy gửi triệu chứng đã loại dữ liệu riêng tư qua trang liên hệ. Bắt đầu từ đường đi request và bằng chứng cụ thể sẽ giúp cuộc trao đổi hiệu quả hơn việc cấp thêm quyền quản trị để thử hàng loạt.
