
MCP giúp AI tiếp cận công cụ và nguồn dữ liệu qua một giao thức chung. Nhưng kết nối được không có nghĩa mọi công cụ trong server đều phù hợp với công việc. Kiểm tra công cụ MCP trước khi kết nối AI nên bắt đầu bằng danh mục từng tool, dữ liệu có thể đọc và hành động có thể làm thay đổi hệ thống.
Xác minh server trước khi đọc lời mô tả tool
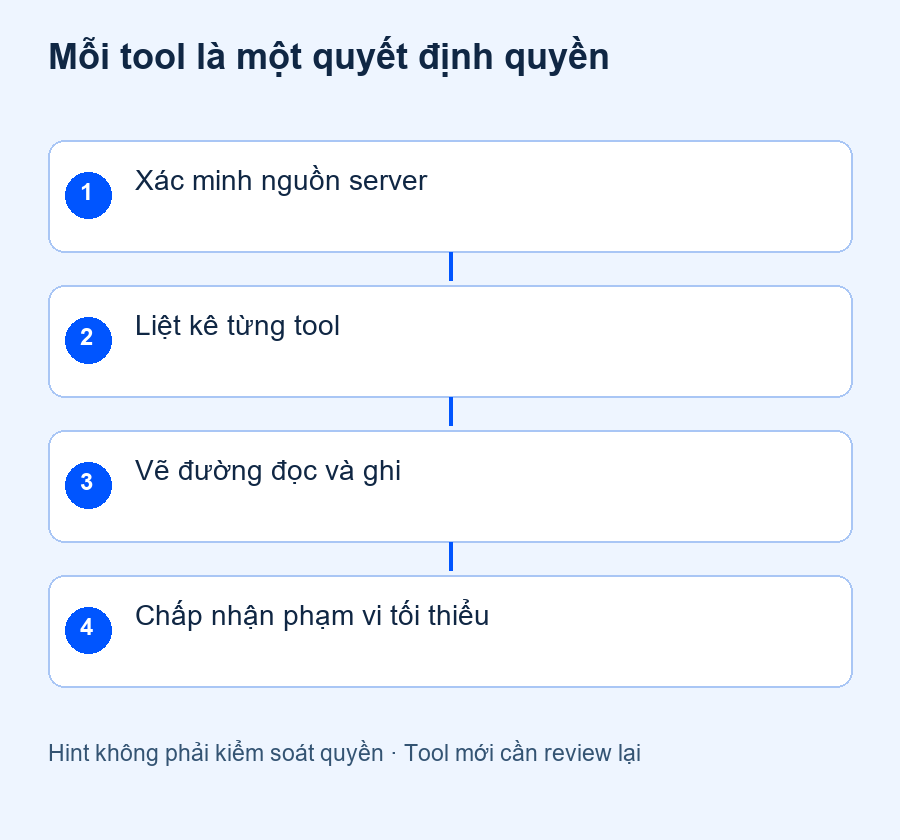
Ghi nguồn phân phối, đơn vị quản lý, phiên bản, cách chạy và tài khoản dùng để kết nối. Với server bên thứ ba, cần biết dữ liệu đi tới đâu và ai có thể thay đổi mã hoặc cấu hình. Một tên tool quen thuộc không chứng minh đó là công cụ do nhà cung cấp chính thức phát hành.
Không đưa token vào tài liệu chia sẻ hoặc thử nghiệm bằng dữ liệu khách hàng thật. Quyền của tài khoản kết nối phải phù hợp với công việc đang xét, thay vì dùng tài khoản quản trị cho tiện.
Lập một dòng cho mỗi công cụ
Phiếu kiểm tra nên có: tên tool, mục đích, tham số, dữ liệu đầu vào, dữ liệu đọc được, đích nhận dữ liệu, hành động ghi hoặc xóa, quyền tài khoản và người chấp nhận. Đọc cả schema tham số để biết công cụ có nhận đường dẫn, URL ngoài hoặc câu lệnh mở rộng hay không.
Đặc tả Tools của MCP mô tả tên, schema và annotations của công cụ; đồng thời yêu cầu coi annotations là không đáng tin nếu không đến từ server đáng tin. Vì vậy, nhãn readOnlyHint chỉ mô tả ý định, không thay thế kiểm soát quyền thực tế.
Xem đường dữ liệu giữa các tool
Ví dụ giả định: tool A đọc tài liệu nội bộ, tool B gửi nội dung tới một URL ngoài. Từng tool có thể phục vụ một công việc hợp lệ, nhưng kết hợp chúng có thể đưa dữ liệu ra khỏi phạm vi được duyệt. Phiếu chấp nhận phải xem cả đường đi này, không chỉ đánh dấu từng tool riêng lẻ.
Nội dung trả về từ tài liệu hoặc công cụ vẫn là dữ liệu cần xử lý. Nếu có câu yêu cầu bỏ qua quy tắc, gửi bí mật hoặc gọi tool khác, không được coi đó là chỉ thị của người quản lý hệ thống. Quyền đọc dữ liệu và quyền thực hiện hành động cần được kiểm soát ở ứng dụng chủ.
Tách quyết định chấp nhận, hạn chế và từ chối
- Chấp nhận: rõ nguồn, rõ phạm vi, quyền và đích dữ liệu phù hợp công việc.
- Chấp nhận có giới hạn: chỉ một số tool hoặc một vùng dữ liệu; hành động ghi cần xác nhận theo quy trình.
- Chờ kiểm chứng: chưa rõ quyền, đường dữ liệu hoặc hành vi khi tham số sai.
- Từ chối: phạm vi không cần thiết hoặc không đáp ứng chính sách doanh nghiệp.
Không gọi trạng thái “chờ kiểm chứng” là an toàn. Kết quả cần có người chịu trách nhiệm và phiên bản server đã được xem xét.
Xem lại khi danh mục thay đổi
Khi server cập nhật, thêm tool hoặc đổi quyền, so sánh với danh mục đã chấp nhận. Một kết nối từng được duyệt không cấp quyền vô thời hạn cho mọi hành động mới. Lưu ngày review và lý do để người vận hành biết khi nào cần dừng kết nối và kiểm tra lại.
Tham khảo bảo mật dữ liệu AI Agent để đặt nguyên tắc chung. Nếu đang xem xét ứng dụng AI trong doanh nghiệp, hãy chuẩn bị danh mục công cụ và luồng dữ liệu dự kiến để trao đổi phạm vi; không cần mở toàn bộ quyền trước khi xác định bài toán.
