
Khi có thay đổi sai, đội vận hành cần biết ai làm gì và kết quả ra sao. Sao chép toàn bộ request vào log có thể tạo thêm nơi chứa mật khẩu, token và dữ liệu khách hàng mà vẫn khó điều tra.
Bắt đầu từ câu hỏi cần trả lời
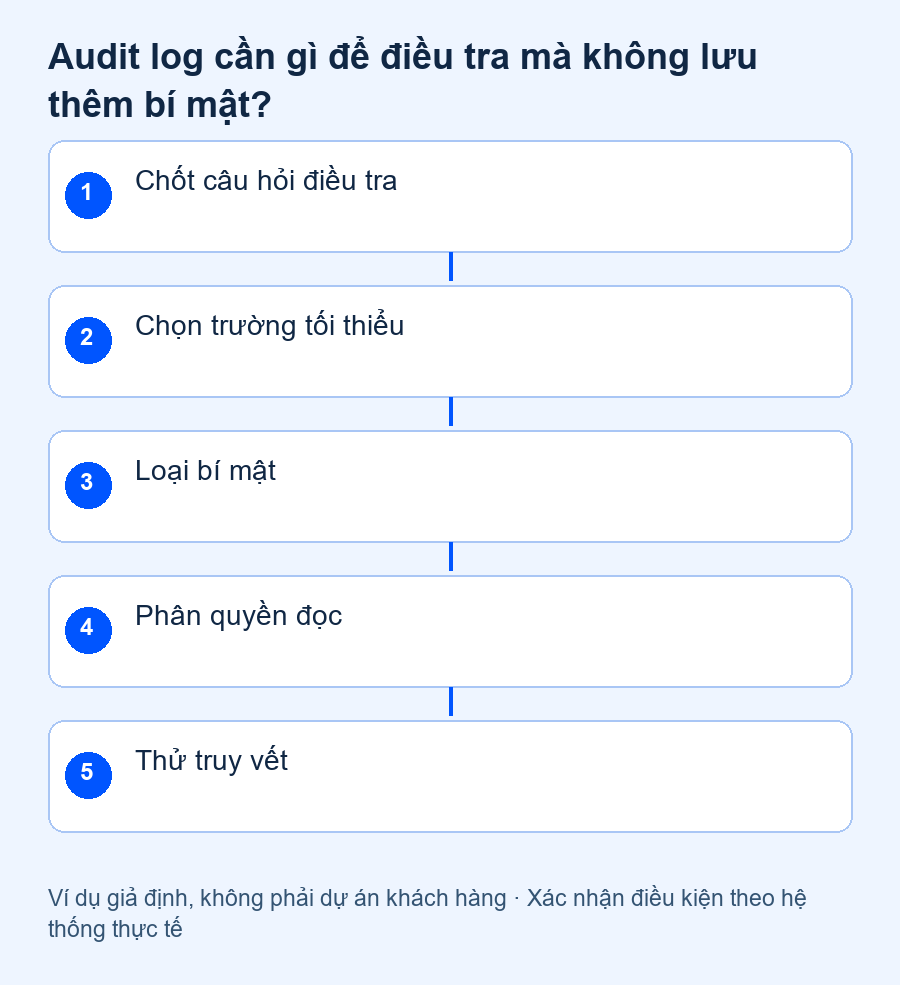
Với thay đổi báo giá, câu hỏi có thể là tài khoản nào đổi trạng thái, đối tượng nào bị tác động và thay đổi có được chấp nhận không. Không cần ghi toàn bộ hồ sơ khách hàng để trả lời những câu đó. Đặt tên sự kiện thống nhất để người vận hành không phải đoán ý nghĩa từng dòng log.
Một bản ghi có cấu trúc vừa đủ
Đề xuất các trường: thời điểm, actor ID nội bộ, hành động, loại đối tượng, ID đối tượng, kết quả, correlation ID và phiên bản ứng dụng. Nếu cần biết trường nào đã đổi, lưu tên trường hoặc giá trị đã che theo mục đích. Không ghi cookie, header Authorization hay toàn bộ nội dung file chỉ để tiện debug.
Ví dụ giả định: điều tra đổi người phụ trách lead
Một trưởng nhóm giả định nhận phản ánh lead bị chuyển nhầm. Audit log chỉ cần liên kết sự kiện phân công với actor, lead ID và kết quả. Người có quyền xem hồ sơ mới mở chi tiết khách hàng ở hệ thống nguồn. Bản xuất điều tra không cần lặp lại số điện thoại của mọi lead liên quan.
| Cần biết | Trường nên dùng | Tránh mặc định |
|---|---|---|
| Ai thao tác | Actor ID | Email và số điện thoại đầy đủ |
| Đã làm gì | Action, object ID | Nguyên request body |
| Theo vết lượt xử lý | Correlation ID | Session token |
Phân quyền log là một phần thiết kế
Người được quản trị ứng dụng không mặc nhiên cần đọc mọi nội dung log. Tách quyền ghi, tìm kiếm và xuất dữ liệu khi phù hợp. Theo dõi việc truy cập bản xuất nhạy cảm; xác định thời hạn giữ theo mục đích và yêu cầu áp dụng của tổ chức, không đặt một con số chung cho mọi doanh nghiệp.
Thử log với dữ liệu gây khó
Dùng dữ liệu giả có xuống dòng, ký tự phân cách và chuỗi giống token để kiểm tra cách mã hóa và che thông tin. Thử sự kiện thất bại, sự kiện bị từ chối quyền và job chạy dưới tài khoản máy. Log thiếu sự kiện bị từ chối có thể làm bức tranh điều tra sai lệch.
Đừng biến log thành kho dữ liệu thứ hai
Khi cần đối chiếu chi tiết, ưu tiên tham chiếu nguồn được phân quyền. Nếu phải lưu giá trị trước và sau, xác định mục đích và cơ chế bảo vệ cụ thể. Chất lượng audit log nằm ở khả năng trả lời một câu hỏi có bằng chứng, không ở số byte đã thu thập.
Chuẩn bị gì khi trao đổi phạm vi triển khai?
Có thể dùng một câu hỏi điều tra điển hình và bảng trường tối thiểu để trao đổi thiết kế phần mềm doanh nghiệp. Không gửi log nguyên bản chứa token hoặc dữ liệu khách hàng khi chỉ cần minh họa cấu trúc sự kiện.
Tham khảo prompt thiết kế logging và tracing sau khi chốt trường được phép ghi; công cụ soạn yêu cầu không thay thế việc xác nhận hành vi trên hệ thống thực tế.
Nguồn kiểm chứng và giới hạn áp dụng
Tài liệu chính thức: OWASP hướng dẫn lựa chọn dữ liệu log và tránh ghi trực tiếp các bí mật hoặc dữ liệu nhạy cảm không cần thiết. Đối chiếu ngày 12/10/2026. Các bảng và quy trình trong bài là đề xuất biên tập; ví dụ giả định không phải dự án hay kết quả khách hàng Onter.
