
Sử dụng AI an toàn trong cơ quan nhà nước bắt đầu trước khi nhập dữ liệu: tài liệu này được phép dùng ở đâu, công cụ nào được đơn vị cho phép và ai kiểm tra kết quả? Khả năng tóm tắt nhanh không làm thay đổi phân loại tài liệu, quyền truy cập hoặc trách nhiệm của người thực hiện nhiệm vụ.
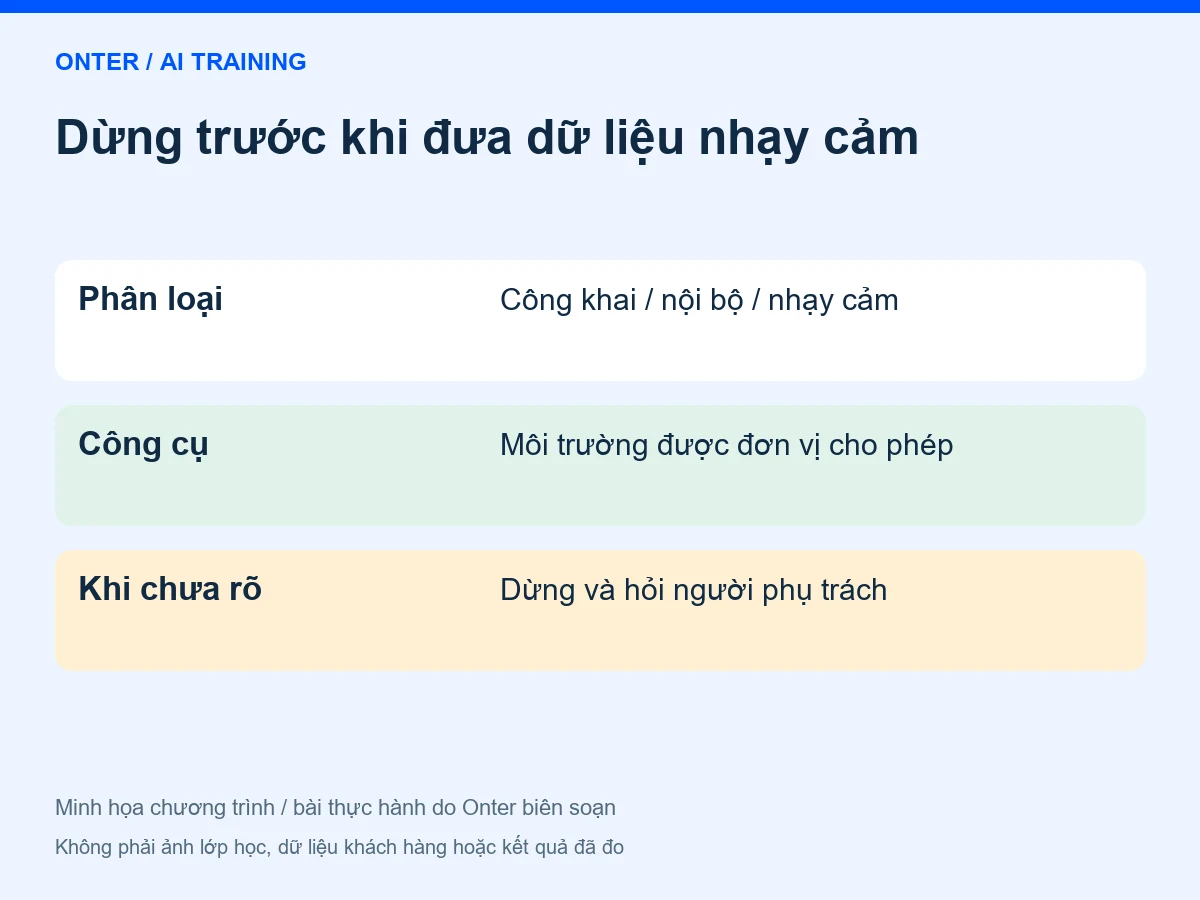
Bài viết đưa ra checklist tổ chức thực hành, không kết luận một nền tảng đạt yêu cầu bảo mật cho mọi cơ quan và không thay hướng dẫn pháp lý của đơn vị. Bài tập chỉ dùng dữ liệu giả lập hoặc tài liệu công khai được phép sử dụng. Không dùng AI để thay thẩm quyền ra quyết định hành chính.
Phiếu kiểm tra trước khi đưa tài liệu vào AI
- Nêu mục đích cụ thể: tạo dàn ý, tóm tắt hay đối chiếu.
- Xác nhận nguồn, chủ tài liệu và quyền sử dụng.
- Kiểm tra phân loại và các thông tin không được đưa vào môi trường dự kiến.
- Xác nhận công cụ, tài khoản và cấu hình được đơn vị cho phép.
- Chọn phần dữ liệu tối thiểu cần thiết cho nhiệm vụ.
- Chỉ định người kiểm tra và quyết định cách dùng đầu ra.
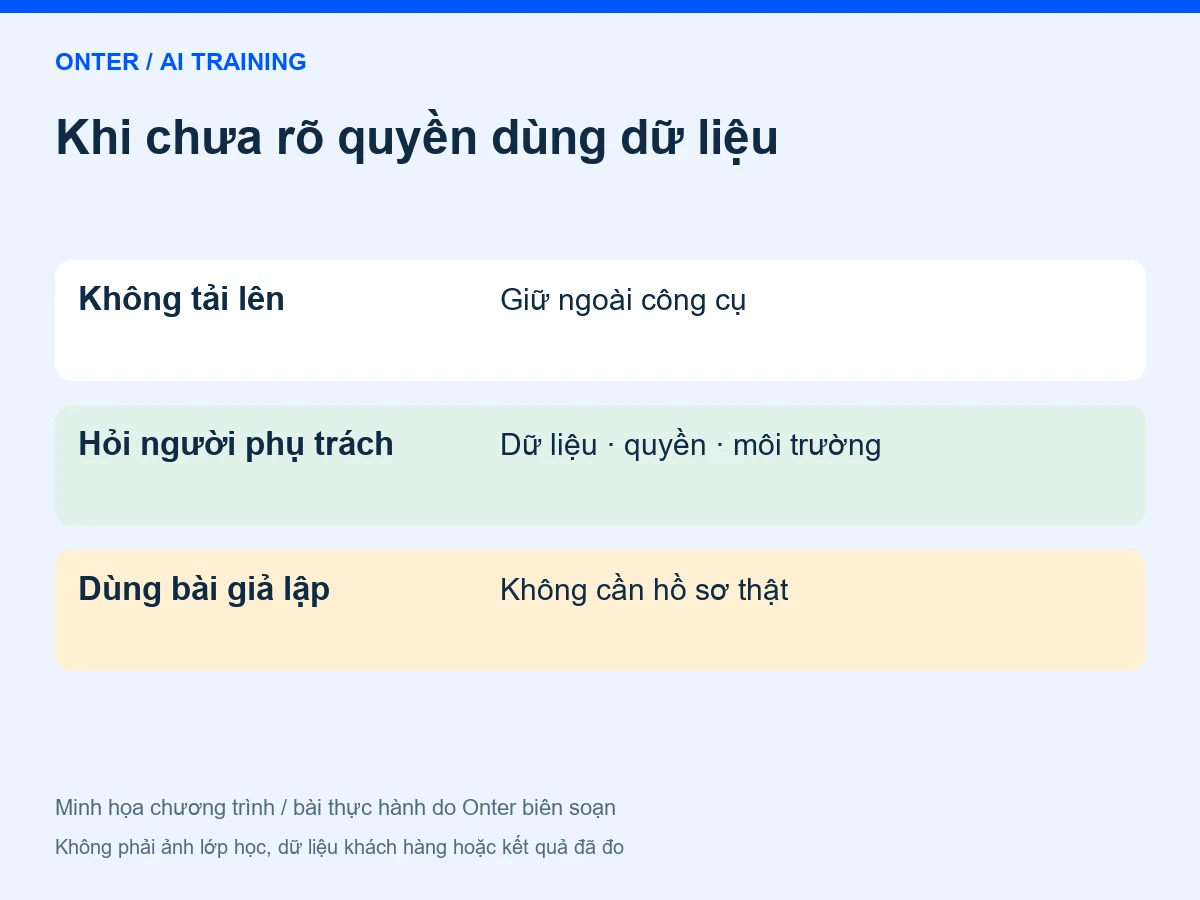
Nếu một bước chưa rõ, dừng việc nhập tài liệu và hỏi người phụ trách. Không tự coi văn bản không có dấu mật là chắc chắn được chia sẻ công khai. Cũng không tự đưa tài liệu vào tài khoản cá nhân vì công cụ thuận tiện hơn môi trường đã được phê duyệt.
Dữ liệu công khai vẫn cần đọc đúng phạm vi
Một văn bản đã công bố có thể được dùng để luyện tóm tắt trong phạm vi được phép. Nhưng tệp tổng hợp kèm danh sách cán bộ, số điện thoại hoặc ghi chú nội bộ là một đầu vào khác. Cần kiểm toàn bộ tệp và phần đính kèm, không chỉ trang đầu hoặc tên file.
Đối với tài liệu thuộc bí mật nhà nước, không đưa lên công cụ AI công cộng trong quy trình thực hành này. Việc xử lý tài liệu theo phân loại phải theo quy định và môi trường được cơ quan có trách nhiệm xác nhận. Một checklist trong khóa học không cấp quyền xử lý loại tài liệu đó.
Tình huống giả lập: tóm tắt lịch công tác
Giả sử người học nhận một bảng giả lập gồm nhiệm vụ, thời hạn và người phụ trách dưới mã A/B/C. Mục tiêu là tạo danh sách việc cần theo dõi. Có thể yêu cầu AI giữ nguyên mã nguồn, không tự thêm người hoặc kết luận nhiệm vụ đã hoàn thành từ thời hạn dự kiến.
Nếu bài tập chuyển sang bảng thật có thông tin chưa được phép đưa vào công cụ, người học không tiếp tục bằng cách xóa tên ở một cột rồi tải cả tệp lên. Phần ghi chú, tên tệp, comment và thông tin liên quan có thể vẫn nhận diện được người. Lựa chọn phù hợp cho buổi học là tạo bộ dữ liệu giả lập riêng.
Kiểm cấu hình không đồng nghĩa bảo đảm tuyệt đối
Người phụ trách cần hiểu phạm vi tài khoản, quyền chia sẻ, cách quản lý lịch sử, chính sách của nhà cung cấp và điều kiện sử dụng mà đơn vị đã chấp nhận. Không coi biểu tượng khóa, tài khoản trả phí hoặc tùy chọn tắt một tính năng là bằng chứng mọi rủi ro đã được loại bỏ.
Trong đào tạo, nên ghi rõ công cụ nào được dùng cho bài tập nào. Nếu thay công cụ hoặc loại dữ liệu, kiểm lại phạm vi trước. Không tự nối dịch vụ bên ngoài, gửi file qua kênh mới hoặc thêm automation thay cho một tác vụ hỗ trợ đọc văn bản đã được thống nhất.
Đầu ra cũng phải qua kiểm tra
AI có thể viết thiếu điều kiện, nhầm người nhận hoặc biến đề xuất thành kết luận. Người dùng cần đối chiếu các ý quan trọng với nguồn, giữ phần “chưa xác minh” và không chuyển thẳng bản nháp tới người nhận ngoài quy trình. Có thể bắt đầu bằng sổ tay xử lý văn bản để tổ chức câu hỏi, rồi thực hiện bước kiểm nghiệp vụ.
Phiếu bàn giao nên nêu dữ liệu đã dùng, thao tác AI hỗ trợ, phần đã đối chiếu và người duyệt. Không đưa nguyên dữ liệu cá nhân hoặc tài liệu nhạy cảm vào log bài học. Chỉ lưu thông tin cần thiết trong môi trường đơn vị cho phép và theo chính sách áp dụng.
Nguồn pháp lý cần kiểm theo ngày sử dụng
Kiểm nguồn chính thức ngày 15/10/2026: Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 có ngày hiệu lực 01/01/2026; Luật Bảo vệ bí mật nhà nước 117/2025/QH15 có ngày hiệu lực 01/03/2026. Cần đọc văn bản hiện hành, sửa đổi và hướng dẫn tương ứng trước khi kết luận nghĩa vụ cụ thể.
Không dùng các mốc này để tự xác nhận tổ chức đã tuân thủ toàn bộ pháp luật. Khi chưa rõ phân loại, quyền xử lý hoặc điều kiện môi trường, chuyển người phụ trách pháp lý/an toàn thông tin của đơn vị. Nội dung học kỹ năng và việc phê duyệt hệ thống là hai công việc khác nhau.
Tư vấn chương trình ONTER AI PUBLIC SECTOR có thể bắt đầu từ nhu cầu và bài tập giả lập. Giá: Liên hệ. Không gửi tài liệu bí mật, dữ liệu cá nhân hoặc hồ sơ thật qua form tư vấn.
