
Bảo mật dữ liệu khách hàng spa bắt đầu từ việc xác định ai cần xem thông tin nào. Lễ tân cần lịch hẹn không đồng nghĩa cần xem toàn bộ ghi chú riêng của khách; một chatbot tư vấn dịch vụ cũng không cần được cấp quyền đọc mọi hồ sơ. Trước khi dùng AI, spa nên lập danh sách dữ liệu, mục đích sử dụng và người chịu trách nhiệm cho từng luồng.
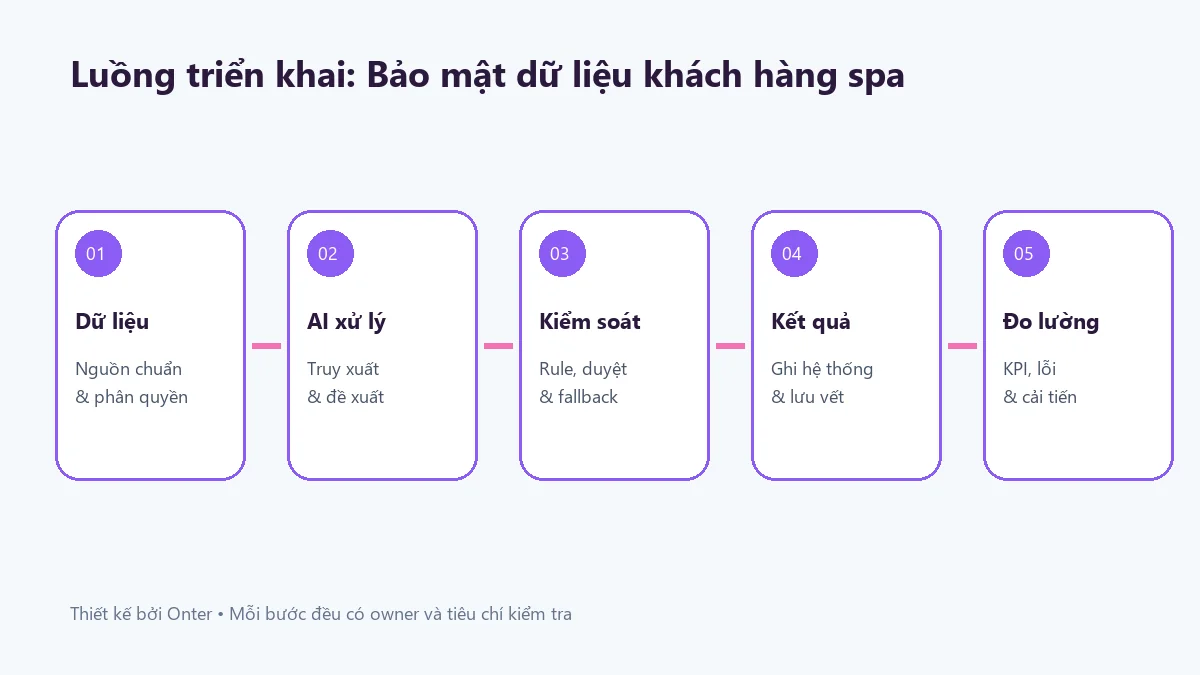
Sơ đồ minh họa luồng tham khảo; không phải ảnh hệ thống đã triển khai, chứng nhận hay kết quả khách hàng.
Vẽ đường đi của dữ liệu trước khi kết nối AI
Ghi lại thông tin đi từ biểu mẫu, tin nhắn hoặc phần mềm hiện hữu đến đâu; bên nào có thể đọc, sửa và xuất dữ liệu. Tách dữ liệu công khai về dịch vụ khỏi dữ liệu nhận diện khách và ghi chú nhạy cảm. Với mỗi trường, hỏi: tác vụ này có thật sự cần nó không, lấy từ nguồn nào và ai được phép xác nhận việc sử dụng?
- Lịch hẹn: thông tin liên hệ cần thiết, chi nhánh, khung giờ và người tiếp nhận.
- Tư vấn chung: nội dung dịch vụ đã duyệt; không đưa hồ sơ riêng vào kho trả lời công khai.
- Báo cáo quản lý: ưu tiên tổng hợp phù hợp mục đích, kiểm tra khả năng nhận diện lại khi chia sẻ.
- Nhật ký AI: quyết định nội dung cần ghi để kiểm tra lỗi, tránh lưu nguyên hội thoại nhạy cảm theo mặc định.
Quyền truy cập phải nằm ngoài lời nhắc cho mô hình
OWASP về system prompt leakage lưu ý không giao việc kiểm tra phân quyền cho LLM hoặc đặt bí mật ở nơi không phù hợp. Vì vậy câu “không tiết lộ dữ liệu” trong prompt không thay cho kiểm tra quyền của ứng dụng. Đề xuất triển khai cần mô tả ai đăng nhập, phạm vi bản ghi được đọc và cách chặn truy vấn ngoài quyền.
Sơ đồ minh họa luồng tham khảo; không phải ảnh hệ thống đã triển khai, chứng nhận hay kết quả khách hàng.
Tình huống minh họa: hỏi lịch nhưng đòi xem hồ sơ người khác
Một khách nhắn hỏi giờ trống rồi yêu cầu xem lịch sử của một người khác. Đây là tình huống giả định để rà yêu cầu, không phải case Onter. Đầu ra mong muốn là trả lời trong phạm vi lịch/dịch vụ được phép và chuyển yêu cầu về hồ sơ cho người phụ trách xác minh. Hệ thống không nên xác nhận sự tồn tại của hồ sơ riêng chỉ để trả lời câu hỏi.
Phía spa cần xác định kênh xác minh, người nhận và dữ liệu nào được chuyển. Nếu chưa có quy trình này, chưa mở tác vụ đọc hồ sơ cho chatbot. Ghi nhận sự kiện ở mức đủ điều tra nhưng không sao chép thêm thông tin riêng vào thông báo nhóm.
Bộ kiểm tra trước khi cho nhân viên dùng
- Dùng dữ liệu giả lập để kiểm tra một nhân viên có xem được dữ liệu ngoài chi nhánh/phạm vi hay không.
- Thử yêu cầu xuất toàn bộ khách hàng và kiểm tra cơ chế từ chối hoặc duyệt theo quyền.
- Kiểm tra việc sửa quyền, thu hồi tài khoản và đường xóa dữ liệu theo chính sách đã được duyệt.
- Xác nhận dữ liệu đi qua nhà cung cấp nào, điều kiện lưu và sử dụng được hai bên thống nhất.
- Chỉ định đầu mối dừng kết nối khi phát hiện truy cập sai và lưu bằng chứng cần thiết.
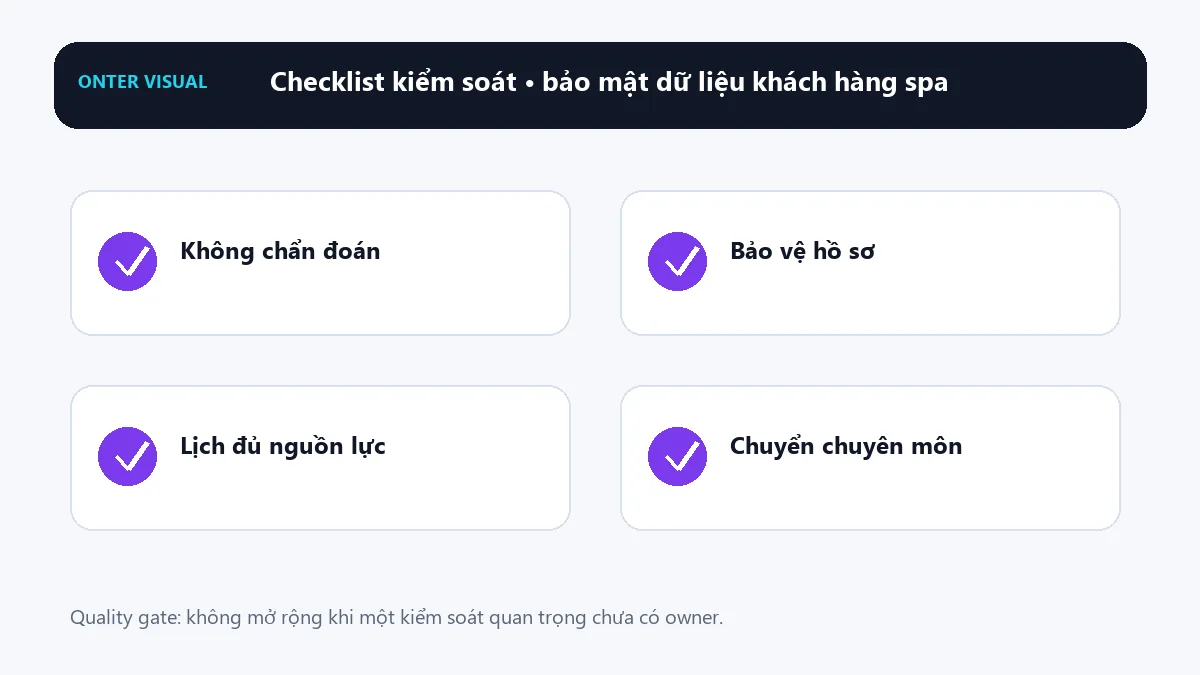
Sơ đồ minh họa luồng tham khảo; không phải ảnh hệ thống đã triển khai, chứng nhận hay kết quả khách hàng.
Kết quả kiểm tra cần ghi yêu cầu, quyền người thử, dữ liệu được phép và đầu ra quan sát. Không dùng một lần trả lời đúng để kết luận hệ thống an toàn tuyệt đối. Thời hạn lưu, căn cứ xử lý và yêu cầu pháp lý cần được người có trách nhiệm xác nhận cho tình huống thực tế; bài viết không thay thế tư vấn pháp lý hoặc quyết định chuyên môn y tế.
Nên đọc mẫu hội thoại hoặc nhiệm vụ theo tuần, phân loại lỗi thành dữ liệu, hướng dẫn, tích hợp, quyền truy cập và hành vi nhân sự vận hành. Cách phân loại này chỉ ra việc cần sửa. Đổi mô hình chỉ là một lựa chọn; nhiều lỗi thực tế nằm ở dữ liệu, quyền hoặc cách thiết kế luồng.
Chốt phạm vi nhỏ, có người nhận bàn giao
Đầu vào cho bước khảo sát là sơ đồ dữ liệu, danh sách quyền và một tác vụ cụ thể. Đầu ra cần có là phạm vi được phép, bộ kiểm tra, cách giám sát và quy trình xử lý lỗi. Xem thêm bảo mật dữ liệu khi dùng AI Agent, lộ trình triển khai AI cho spa và chi phí AI Agent cho spa. Nếu cần khảo sát một luồng đã xác định, tham khảo AI Agent cho spa trước khi trao đổi với Onter.
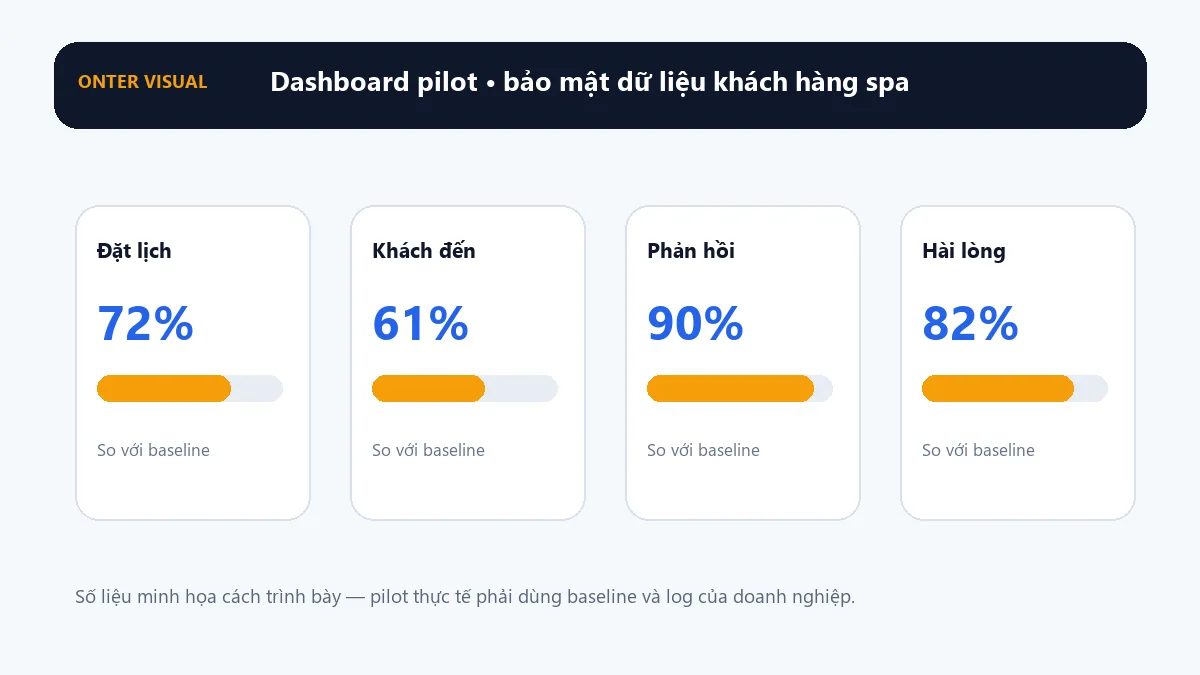
Sơ đồ minh họa luồng tham khảo; không phải ảnh hệ thống đã triển khai, chứng nhận hay kết quả khách hàng.
